Zwei Faktor Authentifizierung: Das sind die besten Apps 2026
So lassen sich mit benutzerfreundlichen Zwei-Faktor-Apps einfach Einmal-Codes (OTP) für einen sicheren Login erstellen.
Auch wenn es für einige nach wie vor müßig erscheinen mag, für jeden LogIn Passwort UND Code einzugeben: Es lohnt sich. Die Zwei-Faktor-Authentifizierung (2FA) erhöht die Sicherheit von Accounts nachweislich. Fast 100% aller erfolgreichen Angriffe erfolgen auf Accounts, die nicht mit MFA/2FA gesichert sind.
Hier erfahren Sie, welche 2FA-Methoden es gibt und wie sich diese unterscheiden. Außerdem stellen wir Ihnen aktuelle 2-Faktor-Authentifizierung Anbieter vor, die im Jahr 2026 besonders durch Datenschutz, Sicherheit und Benutzerfreundlichkeit glänzen.
Zwei Methoden für 2-Faktor-Authentifizierung: Authentifizierungs-App vs. SMS
Während die SMS-basierte 2-Faktor-Authentifizierung früher zu den beliebtesten Modellen zur Absicherung von Accounts zählte, ist sie gleichzeitig eine der unsichersten. Sicherheitslücken entstehen beim Anzeigen des eingehenden Codes auf dem Sperrbildschirm des Smartphones, reichen über den Verlust oder Diebstahl von SIM-Karten bis hin zum Abfangen von Daten an Schwachstellen im SS7-Protokoll. Glücklicherweise gibt es heute genug Alternativen 😉
Einfach und sicher: Authenticator-Apps
Authenticator-Apps sind eine super Alternative zur SMS-Authentifizierung. Die Nutzung ist denkbar einfach und auch weniger technikaffine Personen kommen mit den Apps gut klar. So geht's:
- In den App-Stores die gewünschte App herunterladen und installieren.
- Sicherheitseinstellungen der Website oder des Programms auf dem PC öffnen.
- 2FA auswählen bzw. aktiv setzen.
- Angezeigten Code mit dem Smartphone bzw. der App scannen, fertig!
Nun werden in einem Rhythmus von 30 Sekunden automatisch Einmal-Codes generiert. Die standardisierte Technologie dahinter nennt sich OATH TOTP („Time-based One-Time Password").
Die Qual der Wahl: Welche Zwei-Faktor-Authentifizierungs-App ist 2026 die Richtige?
Übersicht der besten Apps für 2026
Der Markt hat sich weiterentwickelt. Während früher große Tech-Konzerne die Standardlösungen stellten, geht der Trend heute ganz klar hin zu datenschutzfreundlichen Open-Source-Anwendungen, die volle Kontrolle über die eigenen Keys erlauben und nicht in geschlossene Ökosysteme zwingen.
Ente Auth (iOS & Android)
Ente Auth gilt aktuell als absoluter Favorit für viele Nutzer.
- App ist vollständig quelloffen (sowohl der Client als auch der Server) und bietet eine sichere Ende-zu-Ende-Verschlüsselung.
- Man kann die App rein lokal ohne Account verwenden, die Codes per Cloud auf verschiedenen Geräten synchronisieren oder sogar ein eigenes Self-Hosting via Docker.
- Gutes Feature: Mit Tags lassen sich Codes übersichtlich in „privat" und „beruflich".
2FAS Authenticator (iOS & Android)
Ebenfalls quelloffen und extrem beliebt ist 2FAS
- Der große Vorteil: Sie müssen kein Konto erstellen, um die Codes zu speichern.
- Backups können entweder als verschlüsselte Datei offline exportiert oder bequem über die iCloud bzw. Google Drive synchronisiert werden.
- Zudem bietet die App praktische Widgets für den Homescreen.
Aegis Authenticator (Nur Android)
Wer Android nutzt und volle Kontrolle wünscht, greift zu Aegis
- Die rein lokale, quelloffene App bindet Nutzer an keinen Dienstleister.
- Sie besticht durch unzählige Import-Möglichkeiten (z.B. aus Bitwarden, Steam, Google) und erlaubt es, automatische Backups an selbstgewählten Orten, wie etwa einem heimischen NAS, abzulegen.
Proton Authenticator (iOS & Android)
Eine der neueren Apps kommt aus der Schweiz: Der Proton Authenticator
- Veröffentlicht von den bekannten Mail- und VPN-Experten, punktet diese quelloffene Lösung mit einfachen Import-Funktionen und einer sicheren Synchronisation der Daten.
- Sie lässt sich komfortabel via Biometrie absichern und zeigt neben dem aktuellen praktischerweise auch direkt den nächsten generierten Code an.
Bitwarden Authenticator (iOS & Android)
- Wer es puristisch und simpel mag, wird den quelloffenen Bitwarden Authenticator schätzen.
- Die App ist extrem aufgeräumt, zeigt lediglich den Namen der Webseite sowie den Code mit Timer an und kann unabhängig von einem Bitwarden-Passwort-Account genutzt werden.
Passwort-Manager mit integrierter 2FA (z.B. KeePassXC oder 1Password)
Eine Alternative zu Standalone-Apps ist die Nutzung von guten Passwort-Managern
- Tools wie KeePassXC arbeiten komplett offline und internetunabhängig.
- Auch 1Password bietet integrierte 2FA.
- Experten wägen hierbei oft zwischen der maximalen Sicherheit (strikte Trennung von Passwort und 2FA-Code) und der Praktikabilität ab.
Ein Hinweis zu Google, Microsoft und Authy
Früher waren der Google Authenticator und Microsoft Authenticator sehr verbreitet. Heute raten viele Sicherheitsexperten und technikaffine Anwender eher von diesen ab, da sie keine Open-Source-Lösungen sind und die Nutzer stark an ihre Ökosysteme binden. Auch Authy hat durch zurückliegende Datenlecks und proprietäre Hürden beim Wechsel auf andere Geräte an Vertrauen eingebüßt.
Welche Hardware-Möglichkeiten gibt es noch?
Sollten Sie gänzlich auf Ihr Smartphone verzichten wollen, können Sie FIDO U2F Hardware-Authenticatoren benutzen. Diese kleinen Dongles wie beispielsweise der YubiKey lassen sich per USB, Bluetooth oder NFC mit dem entsprechenden Gerät verbinden, sind immun gegen herkömmliches Phishing und liefern extrem sicher die entsprechenden Codes.
Übrigens: Die Zwei-Faktor-Authentifizierung bei pcvisit unterstützt alle gängigen OTP-Apps!
Sie haben also die freie Wahl, sich für Ihren Favoriten aus unserer 2026-Liste zu entscheiden.
Weitere Beiträge
"Hinter den Kulissen des neuen pcvisit Add-Ons Fernzugriff auf Mobilgeräte: CTO Helge Betzinger im Tech-Talk"
"Interview: Behind the DEV-Scenes mit pcvisit CTO Helge"
weiterlesen
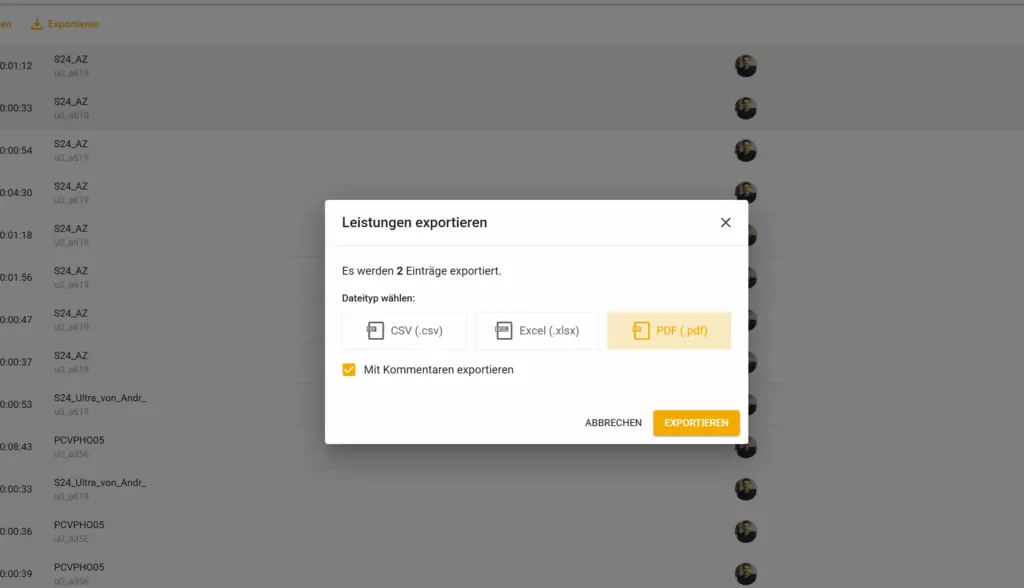
"Neu in der pcvisit Leistungserfassung: Multi-page PDF Export"
"Leistungen exportieren als übersichtliche Zusammenfassung."
weiterlesen
"Mini-Whitepaper: Die wichtigsten IT-Begriffe verständlich erklärt"
"Technikfrust adé: So sprechen Sie die Sprache des IT-Supports"
weiterlesen